Mostrando entradas con la etiqueta Análisis de malware. Mostrar todas las entradas

miércoles, 9 de octubre de 2013

Analizando el exploit de un archivo PDF malicioso

En la actualidad, una de las técnicas de ataque desde el lado del cliente (client side attacks) más utilizadas, es a través del envío de algún archivo PDF con un exploit para luego poder tomar control sobre el sistema. En esta instancia, a veces es necesario conocer algunas técnicas para poder analizarlos e identificarlos.
Anteriormente, explicamos cómo realizar una cirugía a un PDF malicioso. Esta es una de las tantas formas de realizar un análisis. Sin embargo existen otras formas. En esta ocasión veremos cómo analizar un PDF que contiene el exploit (CVE 2009-0927) específico para Adobe Reader 9, entre otras versiones. En primera instancia probamos el exploit para comprobar que sea funcional. El payload utilizado en este caso no es malicioso, ejecutando únicamente la calculadora de Microsoft Windows:
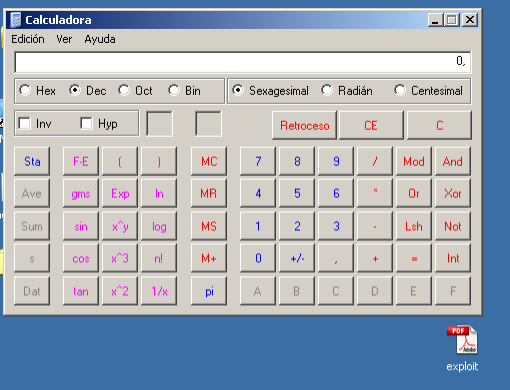
Ejecución del exploit

lunes, 30 de septiembre de 2013

Rootkit Avatar: inserción de código malicioso en el kernel

Rootkit Avatar: inserción de código malicioso en el kernel

Hacia el principio de mayo, los investigadores de ESET publicaron información preliminar acerca del rootkit identificado bajo la firma Win32/Rootkit.Avatar (el misterioso rootkit con API, SDK y Yahoo Groups para la comunicación C&C). Una de las cuestiones más importantes que no fue cubierta en dicha publicación es: ¿Qué funcionalidades y plugins instala Avatar en las máquinas infectadas? La investigación continúa y actualmente se están siguiendo los rastros de esta familia de malware. Luego, a mediados de julio se encontró una muestra de Win32/Rootkit.Avatar con un centro de comando y control activo. En este post se demostrará que la actividad de Avatar continúa latente, y se brindarán detalles acerca de sus mecanismos de defensa en modo kernel.
La información de configuración para las muestras analizadas mantiene el formato que se había visto antes. Cuando al archivo con la configuración se le quita el cifrado, se puede observar lo siguiente: